« … il y a déjà un firewall en amont », c’est l’argument que j’entends le plus souvent pour justifier de désactiver le firewall local, sur Windows comme sur Linux. Il est pourtant trompeur.
Le firewall de l’hôte : une couche de sécurité qu’on ne désactive pas
J’ai récemment eu plusieurs échanges concernant le sujet firewall, avec des experts 🤣, qui m’ont surpris. Malhereusement, ce n’était pas dans le bon sens disons.
Ils portaient sur la bonne gestion du firewall au plus près du système, peu importe la nature de celui-ci Windows ou Linux.
Ces théoriciens remettaient en question l’utilité d’activer et de configurer cette couche firewall, au motif qu’il existe déjà des firewalls réseau en amont. Cependant, cet argument me semble passer à côté de l’essentiel, car un pare-feu (un firewall) en périmètre ne remplace pas un filtrage au plus près du système.
Une couche de défense à part entière
Quelle que soit la nature du système, Windows ou Linux, le firewall local doit être activé et configuré. Il ne fait pas double emploi avec les équipements de périmètre : il joue un rôle distinct, celui du dernier rempart si une autre protection est contournée, mal configurée ou absente.
C’est comme votre maison : la porte principale et le portail constituent le premier niveau de protection, mais cela ne vous empêche pas de fermer à clé la porte de votre bureau ou de votre chambre. Si quelqu’un parvient à franchir le portail ou la porte principale, il ne doit pas pouvoir accéder librement à toutes les pièces.
Le pare-feu local joue exactement ce rôle : il protège le système lui-même, même lorsqu’une autre couche de sécurité a été contournée.
Bref, un firewall en amont ne voit ni ne maîtrise tout. Il protège le périmètre, mais ne dit rien des flux latéraux entre machines d’un même segment, ni de ce qui se passe après la compromission d’un poste voisin. Le firewall de l’hôte, lui, filtre au plus près de la ressource à protéger.
Désactiver n’est pas neutre
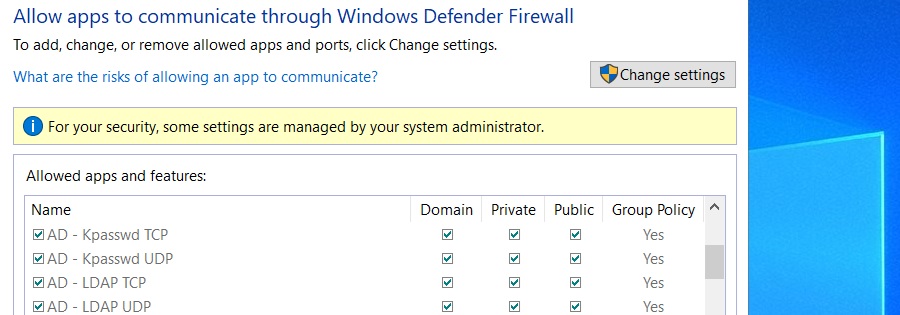
Si le firewall intégré est désactivé, cela sous-entend qu’une solution tierce prend en charge le durcissement attendu à ce niveau. Sinon, ce durcissement n’existe tout simplement pas. Dans les deux cas, le principe reste le même : un pare-feu actif et géré doit exister sur le système, qu’il soit natif (Windows Defender, nftables, firewalld, ufw ainsi de suite) ou ajouté (ESET, Bitdefender GravityZone, Sophos Endpoint, Kaspersky, Symantec Endpoint Protection, CrowdStrike Falcon Firewall Management et cætera).
C’est comme une maison qui n’aurait ni portail ni porte d’entrée : on suppose peut-être qu’un gardien ou un système de vidéosurveillance assure la protection, mais si ce n’est pas le cas, la maison reste simplement ouverte à tous.
À ne pas confondre avec les firewalls réseau
Ce filtrage à l’aide du firewall local est à distinguer des firewalls de niveau 3 (réseau) ou 7 (applicatif, le fameux WAF), pour prendre un exemple simple.
Il ne les remplace pas, ils ne le remplacent pas 👈
C’est la superposition des couches qui fait la défense en profondeur.
Les bases avant les grands discours
On ne peut pas parler de sécurité à toutes les sauces sans appliquer au préalable les précautions élémentaires et sans tendre vers les bonnes pratiques. Or, quand on est sur le terrain, réellement impliqué et non simple théoricien, une règle très simple s’impose : le firewall local reste activé, configuré et maintenu.
Selon moi, désactiver le firewall local sans mettre en place une solution de protection équivalente constitue une faute professionnelle. C’est pourquoi, un expert qui agit de la sorte n’a pas sa place au sein d’une entreprise qui se veut réellement sérieuse.